脆弱性への対策後、ECサイトを再公開する前に確認したいこと
ECサイトで使っているソフトウェアに、不正アクセスにつながる弱点(脆弱性)が見つかったとします。
お客様への被害を防ぐため、サイトの公開をいったん止め、サーバー会社や保守担当に対策を依頼しました。しばらくして『対策は終わりました』と連絡が来たとき、次に気になるのは『もう販売を再開しても大丈夫なのか』ということです。
ただし、サーバーの対策が終わっただけでは、再開できるかどうかは判断できません。ECサイトのシステムや追加機能にも対応が必要な場合があります。また、対策前に不正な侵入がなかったか、注文や決済が正常に動くかも確認する必要があります。
この記事では、サイトの再開に向けて、サーバー会社や保守担当に何を確認し、店舗側で何を試せばよいのかを、順番に説明します。
1 「対策済み」がどこまでを指すか確認する
脆弱性とは、ソフトウェアなどにある、攻撃に利用されるおそれのある弱点です。その弱点を直す更新と、一時的に攻撃されにくくする設定変更は、同じものではありません。一時的な緩和策は特定の攻撃経路だけを対象とする場合があるため、残る対応も確認します。
例えば2026年10月に公表されたPHP2shellについて、IPAとJPCERT/CCは修正版への更新などの対応を案内しています。対象の環境や対策は、使っている製品・サービスによって確認する必要があります。IPAの注意喚起
そのため「サーバー側で対応済み」という連絡だけで判断せず、次の3点を確認します。
- 今回の問題は、自社サイトのどの部分に影響するのか。
- 実施したのは修正版への更新か、一時的な対策か。
- ECシステムや追加機能など、自社側に残っている対応はないか。
確認先はサーバー会社だけとは限りません。サーバーの担当、ECシステムの保守担当、決済の担当が分かれている場合は、それぞれが確認した範囲を一枚にまとめます。「どこかが見ているはず」という部分を残さないためです。
2 弱点を直したことと 侵入されていないことを分ける
更新によって今後の攻撃経路を塞げたとしても、それ以前に侵入されていなかったかは別の問題です。
JPCERT/CCも、対策と併せて侵害の有無を調べることを推奨しています。また、特定の攻撃の痕跡が見つからなかっただけでは、侵害されていないとは言い切れないとしています。JPCERT/CCの注意喚起
侵入の有無を調べる作業は、保守担当やセキュリティの専門担当へ相談します。社内の窓口は「何を調べ、何が確認できて、何が分からなかったか」を聞き取り、再開を判断する責任者へ渡します。
例えば、次のような聞き方ができます。
- 不審なファイルや管理者アカウントの変更は調べましたか。
- 調査に必要な記録は残っていましたか。調べられなかった期間はありますか。
- 注文情報やお客様の情報への影響について、確認できたことはありますか。
- 追加調査が必要な点は、誰が、いつまでに確認しますか。
不審な点がある場合は、記録やファイルを自己判断で消さず、調査担当に相談します。画面が正常に表示されることや、簡単な検査で異常が出ないことだけを、再開の根拠にはしません。
3 ページの表示ではなく 注文が最後まで流れるか試す
安全性の確認と並行して、ECサイトとしての動作も確認します。PHPやECシステムを更新した影響で、以前は動いていた追加機能や外部サービスとの連携が動かなくなる場合があるためです。
ここでは、トップページが表示されたかではなく、お客様の注文が、店舗の対応まで正しくつながるかを見ます。
技術担当と店舗の注文担当が、公開前に次の流れを確認します。画面や連携の動作は技術担当、注文通知や出荷の手順は店舗担当が確かめると、見落としを減らせます。
- 商品を選び、カートに入れられる。
- 配送先、送料、税額が意図した条件で表示される。
- 利用する決済方法で、購入完了と失敗時の案内が確認できる。
- 決済側とEC側の注文状態が一致し、重複注文が生じていない。
- 注文確認メールが届き、管理画面に注文が反映される。
- 在庫や出荷業務への連携が、想定どおりに動く。
- 必要に応じて、キャンセルや返金の手続きも確認できる。
スマートフォンからの購入も確認します。テストは決済会社が指定する方法や検証環境を使い、実際の請求が発生する操作は、金額・取消方法・担当者を決めたうえで行います。
これは侵入されていないことを確かめる調査とは別です。動作テストに合格したから、安全性の確認も終わったとは扱いません。
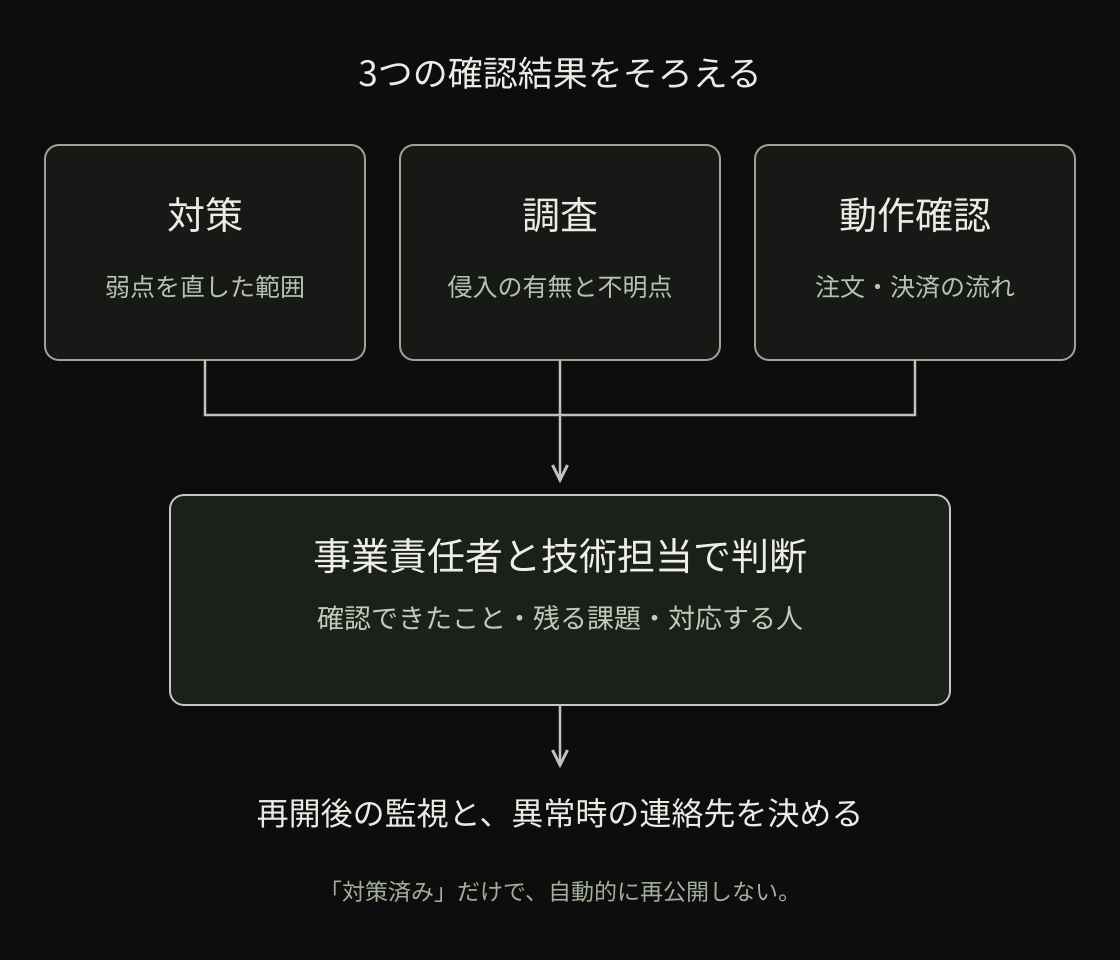
4 再開の判断を 技術担当者一人に預けない
技術担当者は、実施した対策と確認結果を説明できます。ただし、残る不確かさと、停止を続ける事業上の影響を踏まえて再開を決めるには、事業責任者の判断も必要です。
社内の窓口が結果を一枚にまとめ、事業責任者と技術担当で確認します。記録には、次の項目を残します。
- 対策した内容と実施日。
- 調査した範囲と、確認できなかったこと。
- 注文・決済テストの結果。
- 残る課題と対応する担当者。
- 再開を判断した人と日時。
- 異常が起きたときの連絡先と、再び停止する条件。
例えば「注文が管理画面に反映されない」「不審なアクセスやファイルが見つかった」など、どの状態で誰に連絡するかを先に決めます。再開後の監視も、誰が何を見るかまで決めて初めて運用になります。
再開できた後に 保守を続けられるかも考える
今回の対策が終わっても、今後の更新を担当する人がいなければ、次の問題で同じ判断に困るかもしれません。
今のECシステムを継続するか、運用の負担が異なるサービスへ移るかを考える際も、知名度や「安全そう」という印象だけで決めないことが大切です。誰が更新し、何か起きたら誰が調べ、どこまで自社で管理する必要があるかを比べます。
別のサービスへ移れば、すべてのリスクがなくなるわけではありません。今の体制で必要な保守を続けられるかという視点が必要です。
関連:EC-CUBEからShopifyへの移行で確認したい費用・独自機能・SEO
再公開の判断に必要なのは、「絶対に安全です」という一言ではなく、確認した範囲と残る課題を共有できることです。
ECサイトの再公開についてのQ&A
サーバー会社から「対策済み」と言われたら、そのまま再公開できますか?
「対策済み」が指す範囲を聞いてください。侵入の調査と注文・決済テストまで確認できているかを照らし合わせたうえで、再開を判断します。
不審なファイルが見つからなければ、侵入されていないと言えますか?
それだけでは言い切れません。調べた範囲や残っている記録によって、確認できることが違います。「異常がなかった範囲」と「記録不足などで分からない範囲」を分け、必要に応じて専門の調査担当へ相談します。
商品ページが表示されれば、購入テストは省いてもよいですか?
省かないでください。商品が見えていても、決済や注文通知が止まっている場合があります。決済会社の正式なテスト方法を使い、実際の請求が生じる操作は担当者と事前に決めます。
再公開するかどうかは、制作会社に任せればよいですか?
制作会社などの技術担当には、確認結果と残る問題を説明してもらいます。そのうえで、販売や顧客対応への影響も含めて事業責任者が判断できるようにします。再公開後の確認担当と、異常が出た場合に止める判断をする人も決めておきましょう。
自社で何を確認すればよいか分からない場合は、まず現在の構成、担当者、確認済みの項目を整理してみてください。ECサイトの改修や今後の運用体制を考える際は、Web制作・ECサイト改善についてもご覧ください。侵入の有無や被害範囲の専門調査が必要な場合は、セキュリティの専門窓口と分けて対応を検討します。
※2026年11月10日に確認した情報を基にした一般的な整理です。個別サイトの安全性を保証するものではありません。実際の対応は、利用中の製品・サービスの最新案内と調査結果に基づいて判断してください。
参考資料
資料確認日:2026年11月10日。注文テストと再開判断の記録は本稿の実務上の提案であり、公式機関の必須基準ではありません。本文図は確認手順を説明するためのオリジナル図解です。アイキャッチはAI生成による参考イメージで、実際の店舗・顧客・セキュリティ事故を写したものではありません。
執筆・編集